
Trong thời đại số hóa, mật khẩu là tuyến phòng thủ đầu tiên bảo vệ thông tin cá nhân và tài sản trực tuyến của bạn. Việc tạo một mật khẩu an toàn nhưng vẫn dễ nhớ là thách thức lớn đối với nhiều người dùng. Một trong những tiêu chuẩn phổ biến nhất hiện nay là yêu cầu mật khẩu 8 đến 20 ký tự ví dụ. Bài viết này của chúng tôi sẽ đi sâu vào lý do tại sao độ dài này lại quan trọng, cách thức tạo và những ví dụ mật khẩu 8 đến 20 ký tự cụ thể để bạn tham khảo.
Tầm Quan Trọng Của Mật Khẩu 8 Đến 20 Ký Tự
Mật khẩu 8 đến 20 ký tự ví dụ được xem là tiêu chuẩn vàng trong nhiều hệ thống bảo mật trực tuyến bởi sự cân bằng giữa độ khó bị bẻ khóa và khả năng ghi nhớ của người dùng. Một mật khẩu quá ngắn, chẳng hạn dưới 8 ký tự, có thể dễ dàng bị tấn công bằng phương pháp vét cạn (brute-force) trong thời gian ngắn, ngay cả với các máy tính thông thường. Thống kê cho thấy, một mật khẩu 6 ký tự chỉ mất vài giờ để bẻ khóa, trong khi một mật khẩu 8 ký tự kết hợp đủ loại ký tự có thể mất hàng thế kỷ.
Ngược lại, mật khẩu quá dài (trên 20 ký tự) mặc dù tăng cường độ an toàn đáng kể, lại thường gây khó khăn trong việc ghi nhớ và nhập liệu chính xác. Điều này có thể dẫn đến việc người dùng lựa chọn các chuỗi ký tự dễ đoán hơn hoặc ghi chú mật khẩu ra giấy, làm tăng nguy cơ bị lộ thông tin. Do đó, khung 8 đến 20 ký tự mang lại sự tối ưu, đảm bảo độ phức tạp cần thiết để chống lại các cuộc tấn công tự động mà vẫn duy trì tính tiện dụng.
 Người dùng nhập mật khẩu an toàn gồm chữ cái, số và ký tự đặc biệt trên giao diện máy tính
Độ phức tạp của một mật khẩu an toàn không chỉ nằm ở độ dài mà còn ở sự đa dạng của các loại ký tự được sử dụng. Một mật khẩu trong khoảng này nếu kết hợp cả chữ cái in hoa, chữ cái thường, số và ký tự đặc biệt sẽ tạo ra một không gian tìm kiếm khổng lồ, khiến các thuật toán bẻ khóa phải mất rất nhiều thời gian và tài nguyên để giải mã. Đây chính là yếu tố then chốt giúp bảo vệ tài khoản trực tuyến của bạn khỏi sự xâm nhập trái phép.
Nguyên Tắc Tạo Mật Khẩu Mạnh 8 Đến 20 Ký Tự
Để sở hữu một mật khẩu an toàn với độ dài lý tưởng từ 8 đến 20 ký tự, bạn cần áp dụng một số nguyên tắc cơ bản. Việc tuân thủ những nguyên tắc này sẽ giúp bạn tạo ra các mật khẩu phức tạp và khó đoán mà vẫn có cấu trúc logic để ghi nhớ. Đây là những cách tạo mật khẩu mạnh được các chuyên gia bảo mật khuyến nghị.
<>Xem Thêm Bài Viết:<>- Giải mã tử vi Bính Tý 1996 nữ mạng năm 2025 chi tiết
- Tuổi 85 Mệnh Gì? Giải Mã Vận Số Ất Sửu 1985
- Tử Vi Ngày 27/9/2024: Giải Mã Vận Hạn 12 Con Giáp Chi Tiết
- Lời Bài Hát Lê Hiếu và Tôi Cũng Yêu Em: Khúc Ca Bình Yên
- Tử Vi Tuổi 1978 Nữ Mạng Năm 2025: Chi Tiết Vận Trình Và Hóa Giải
Kết Hợp Đa Dạng Các Loại Ký Tự
Một mật khẩu mạnh mẽ là sự pha trộn khéo léo giữa các loại ký tự khác nhau. Điều này bao gồm chữ cái in hoa (A-Z), chữ cái thường (a-z), các con số (0-9) và các ký tự đặc biệt (!@#$%^&*…). Chẳng hạn, một ví dụ mật khẩu 8 đến 20 ký tự như “Tru#nG_1987!” là một chuỗi kết hợp khá hiệu quả. Nó không chỉ đáp ứng yêu cầu về độ dài mà còn sử dụng đủ các yếu tố này, khiến cho mật khẩu trở nên khó bị tấn công vét cạn và dò tìm bằng từ điển.
Khi bạn thêm ký tự đặc biệt, bạn đang tăng đáng kể số lượng khả năng kết hợp cho mật khẩu. Mỗi loại ký tự bổ sung sẽ làm tăng cấp số nhân độ phức tạp của mật khẩu, kéo dài thời gian cần thiết để một kẻ tấn công có thể bẻ khóa. Đây là một trong những yếu tố quan trọng nhất để tạo mật khẩu mạnh cho mọi tài khoản trực tuyến.
 Giao diện minh họa gợi ý cách tạo mật khẩu mạnh với độ dài từ 8 đến 20 ký tự
Tránh Sử Dụng Thông Tin Cá Nhân Hoặc Từ Dễ Đoán
Một lỗi phổ biến mà nhiều người mắc phải khi tạo mật khẩu là sử dụng những thông tin dễ đoán như tên riêng, ngày sinh, số điện thoại, địa chỉ nhà, tên vật nuôi hoặc các từ ngữ thông dụng. Những thông tin này thường có sẵn công khai trên mạng xã hội hoặc dễ dàng được tìm ra thông qua các cuộc tấn công kỹ thuật xã hội. Sử dụng chúng làm mật khẩu sẽ khiến tài khoản trực tuyến của bạn trở nên cực kỳ yếu và dễ bị xâm nhập.
Thay vào đó, bạn nên chọn các từ hoặc chuỗi ký tự hoàn toàn không liên quan đến bản thân hoặc các sự kiện dễ tìm kiếm. Ví dụ, “X!y9n_34Q#” là một ví dụ mật khẩu 8 đến 20 ký tự an toàn vì nó không chứa bất kỳ dữ liệu cá nhân nào và có độ phức tạp cao nhờ sự kết hợp ngẫu nhiên. Hãy nghĩ đến một câu hoặc cụm từ bạn yêu thích, sau đó biến đổi nó bằng cách thay thế các chữ cái bằng số hoặc ký tự đặc biệt.
Sử Dụng Cụm Từ Dễ Nhớ (Passphrase)
Một kỹ thuật hiệu quả để tạo mật khẩu an toàn nhưng vẫn dễ nhớ là sử dụng một cụm từ (passphrase) thay vì một từ đơn. Passphrase là một chuỗi các từ không liên quan hoặc một câu nói mà bạn có thể dễ dàng ghi nhớ. Ví dụ, thay vì dùng “matkhau”, bạn có thể dùng “B@by_L0ves_p@r!s“. Passphrase này không chỉ dài hơn mà còn kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt một cách hợp lý.
Ý tưởng đằng sau passphrase là tạo ra một chuỗi ký tự đủ dài và đủ phức tạp để kẻ tấn công khó đoán được, nhưng lại có ý nghĩa riêng với bạn để bạn dễ dàng ghi nhớ. Bạn có thể sử dụng câu hát yêu thích, một câu danh ngôn, hoặc một sự kiện đáng nhớ được mã hóa. Điều quan trọng là tránh những cụm từ quá phổ biến hoặc đã được sử dụng rộng rãi.
Lỗi Phổ Biến Cần Tránh Khi Tạo Mật Khẩu
Ngoài các nguyên tắc tạo mật khẩu mạnh, bạn cũng cần lưu ý một số lỗi phổ biến nên tránh để không làm suy yếu độ bảo mật của tài khoản trực tuyến. Một trong số đó là việc tái sử dụng mật khẩu trên nhiều nền tảng khác nhau. Nếu một dịch vụ bị hack và mật khẩu của bạn bị lộ, tất cả các tài khoản khác sử dụng cùng mật khẩu đó sẽ gặp nguy hiểm.
Thêm vào đó, tránh sử dụng các chuỗi ký tự liên tiếp như “123456”, “abcdef”, hoặc các chuỗi lặp lại như “aaaaaa”. Những mật khẩu này cực kỳ dễ đoán và thường nằm trong danh sách các mật khẩu bị bẻ khóa hàng đầu. Cũng không nên sử dụng các từ trong từ điển, ngay cả khi bạn thêm số hoặc ký tự đặc biệt vào cuối, vì các cuộc tấn công bằng từ điển rất phổ biến và hiệu quả.
Phương Pháp Ghi Nhớ Và Quản Lý Mật Khẩu Hiệu Quả
Sau khi đã tạo được các mật khẩu an toàn có độ dài từ 8 đến 20 ký tự, vấn đề tiếp theo là làm sao để ghi nhớ và quản lý chúng một cách hiệu quả. Việc có quá nhiều mật khẩu phức tạp có thể khiến bạn dễ bị nhầm lẫn hoặc quên mất.
Sử Dụng Công Cụ Quản Lý Mật Khẩu
Đối với những người dùng có nhiều tài khoản trực tuyến, việc sử dụng một trình quản lý mật khẩu là giải pháp tối ưu. Các ứng dụng như LastPass, 1Password, Bitwarden… sẽ giúp bạn lưu trữ và quản lý tất cả các mật khẩu an toàn của mình trong một kho bảo mật duy nhất, được bảo vệ bằng một mật khẩu chính (master password). Bạn chỉ cần nhớ một mật khẩu duy nhất đó, và trình quản lý sẽ tự động điền các mật khẩu khác cho bạn khi cần thiết.
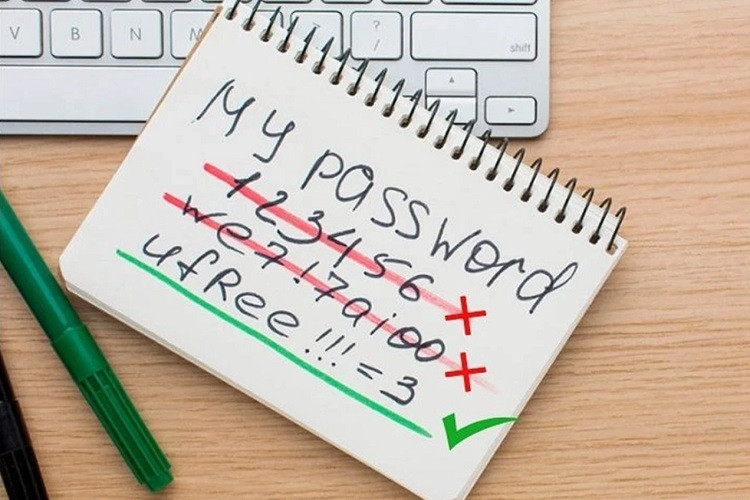 Hình ảnh minh họa ứng dụng quản lý mật khẩu giúp lưu trữ các mật khẩu 8 đến 20 ký tự ví dụ an toàn
Các trình quản lý mật khẩu này thường cung cấp tính năng tạo mật khẩu ngẫu nhiên với độ phức tạp cao, đảm bảo mỗi tài khoản trực tuyến của bạn đều có một mật khẩu mạnh riêng biệt. Đây là một công cụ không thể thiếu để duy trì bảo mật tài khoản cá nhân một cách chuyên nghiệp.
Thay Đổi Mật Khẩu Định Kỳ Và Kích Hoạt Xác Thực Hai Yếu Tố (2FA)
Việc thay đổi mật khẩu định kỳ, khoảng 3-6 tháng một lần, là một cách tạo mật khẩu mạnh và bảo mật tài khoản hiệu quả. Điều này giúp giảm thiểu rủi ro nếu mật khẩu của bạn bị lộ mà bạn không hay biết. Tuy nhiên, khi thay đổi, hãy đảm bảo rằng bạn không chỉ thực hiện một thay đổi nhỏ mà tạo ra một mật khẩu hoàn toàn mới, tuân thủ các nguyên tắc đã nêu.
Ngoài ra, việc kích hoạt xác thực hai yếu tố (2FA) cho mọi tài khoản trực tuyến có thể là lớp bảo mật thứ hai cực kỳ quan trọng. Ngay cả khi kẻ tấn công có được mật khẩu của bạn, chúng vẫn không thể truy cập nếu không có yếu tố xác thực thứ hai, thường là mã được gửi đến điện thoại hoặc từ một ứng dụng xác thực. Đây là một bước đơn giản nhưng tăng cường đáng kể độ an toàn cho tài khoản của bạn.
Một Số Ví Dụ Mật Khẩu 8 Đến 20 Ký Tự Phổ Biến
Để giúp bạn hình dung rõ hơn, dưới đây là một số ví dụ mật khẩu 8 đến 20 ký tự đã được tối ưu về độ phức tạp và khả năng ghi nhớ. Bạn có thể tham khảo và điều chỉnh theo ý tưởng của riêng mình, đảm bảo không sử dụng y nguyên những ví dụ này.
Z!9B@Xx4m(10 ký tự, kết hợp chữ hoa, chữ thường, số, ký tự đặc biệt)R3in2f@ll#98(12 ký tự, cụm từ biến thể “Rainfall”, thêm số và ký tự đặc biệt)C!rcLe_2023!(12 ký tự, cụm từ “Circle” với biến thể, thêm năm và ký tự đặc biệt)P@lm1_45Ra!n(12 ký tự, kết hợp ngẫu nhiên chữ, số và ký tự đặc biệt)B3autiful$67(12 ký tự, biến thể của “Beautiful” với số và ký tự đặc biệt)Chi3n@268(9 ký tự, tên riêng biến thể, thêm số và ký tự đặc biệt)MyS3cr3tP@ssw0rd!(17 ký tự, passphrase dài và phức tạp)D0ntGu3ssM3Pl3@se(16 ký tự, một câu nói với biến thể)L0v3LyD@yF0r@ll#(16 ký tự, cụm từ quen thuộc được mã hóa)W1nt3r!sC0m!ngN0w(17 ký tự, câu nói nổi tiếng được biến đổi)
 Biểu tượng khóa và dấu kiểm tra thể hiện tính bảo mật cao của mật khẩu phức tạp và mạnh
Những ví dụ mật khẩu 8 đến 20 ký tự này minh họa cách bạn có thể tạo ra các chuỗi ký tự độc đáo, khó đoán nhưng vẫn có logic để ghi nhớ. Hãy luôn sáng tạo và tránh các mẫu mật khẩu dễ bị phát hiện.
Câu Hỏi Thường Gặp Về Mật Khẩu An Toàn (FAQs)
1. Tại sao độ dài 8 đến 20 ký tự lại được khuyến nghị cho mật khẩu?
Độ dài 8 đến 20 ký tự được khuyến nghị vì nó đạt được sự cân bằng giữa độ bảo mật cao và khả năng ghi nhớ cho người dùng. Mật khẩu ngắn hơn 8 ký tự rất dễ bị tấn công vét cạn, trong khi mật khẩu dài hơn 20 ký tự thường khó nhớ và khó nhập, có thể khiến người dùng lựa chọn các phương pháp lưu trữ kém an toàn hơn. Đây là độ dài mật khẩu tối ưu để tăng cường bảo mật tài khoản.
2. Có cần phải thay đổi mật khẩu thường xuyên không?
Việc thay đổi mật khẩu định kỳ (khoảng 3-6 tháng một lần) được khuyến khích để giảm thiểu rủi ro nếu mật khẩu của bạn bị lộ mà không hay biết. Tuy nhiên, điều quan trọng là bạn phải tạo một mật khẩu hoàn toàn mới và khác biệt mỗi lần thay đổi, không nên chỉ sửa đổi nhẹ từ mật khẩu cũ.
3. Làm thế nào để tạo một mật khẩu vừa mạnh vừa dễ nhớ?
Để tạo mật khẩu an toàn và dễ nhớ, bạn có thể sử dụng phương pháp passphrase (cụm từ). Chọn một câu hoặc chuỗi các từ không liên quan nhưng có ý nghĩa với bạn, sau đó biến đổi chúng bằng cách thay thế một số chữ cái bằng số (ví dụ: ‘a’ thành ‘4’, ‘s’ thành ‘5’) hoặc ký tự đặc biệt (ví dụ: ‘i’ thành ‘!’, ‘o’ thành ‘@’). Ví dụ: “Tôi yêu hoa hồng đỏ” có thể thành “T0!Y3uH0aH0ngD0#“.
4. Mật khẩu có nên chứa thông tin cá nhân không?
Tuyệt đối không. Mật khẩu không nên chứa bất kỳ thông tin cá nhân nào như tên, ngày sinh, số điện thoại, địa chỉ, tên thú cưng hoặc tên người thân. Những thông tin này rất dễ bị kẻ xấu tìm kiếm và sử dụng để đoán mật khẩu của bạn, làm giảm đáng kể độ an toàn của tài khoản trực tuyến.
5. Xác thực hai yếu tố (2FA) có thay thế được một mật khẩu mạnh không?
Không, xác thực hai yếu tố (2FA) không thay thế được một mật khẩu mạnh mà là một lớp bảo mật bổ sung. 2FA giúp bảo vệ tài khoản của bạn ngay cả khi mật khẩu bị lộ, bằng cách yêu cầu một yếu tố xác thực thứ hai (như mã gửi đến điện thoại). Tuy nhiên, một mật khẩu mạnh vẫn là nền tảng cơ bản và quan trọng nhất để bảo vệ tài khoản trực tuyến của bạn.
Việc tạo mật khẩu 8 đến 20 ký tự ví dụ an toàn là một bước thiết yếu để bảo vệ thông tin cá nhân và tài khoản trực tuyến của bạn trong thế giới số. Một mật khẩu mạnh không chỉ đơn thuần là một chuỗi ký tự mà là cả một chiến lược bảo mật thông minh. Hãy áp dụng những nguyên tắc và ví dụ mật khẩu 8 đến 20 ký tự mà chúng tôi đã chia sẻ để nâng cao độ an toàn cho các tài khoản trực tuyến của bạn ngay hôm nay. Hy vọng những thông tin này từ Đồ Thờ Lăng Vân sẽ hữu ích cho bạn trong việc duy trì một không gian số an toàn.